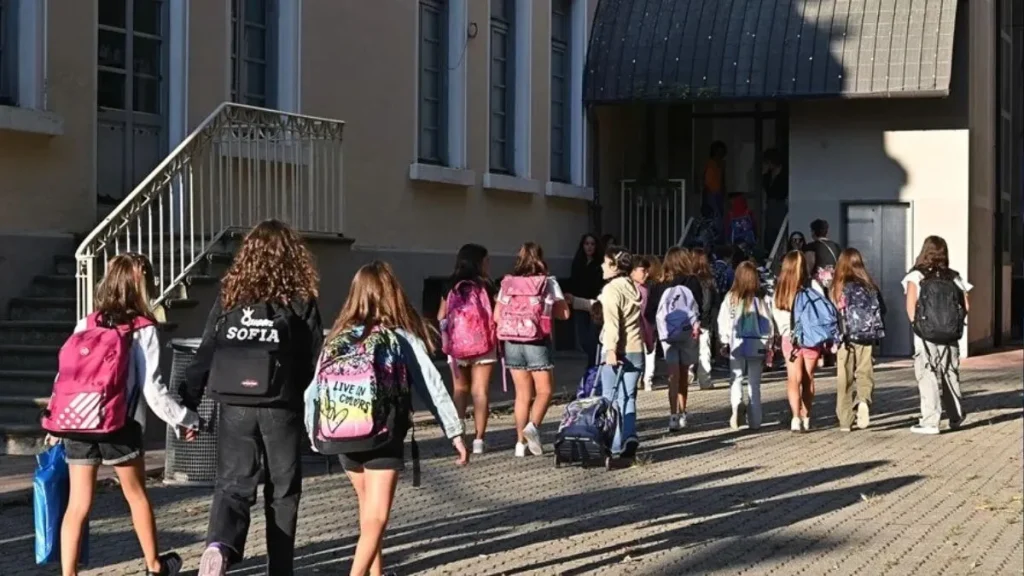
- Las falsas amenazas de bomba en colegios, aviones y otros espacios públicos se están multiplicando en distintos países europeos, mientras varios supermercados y servicios esenciales han sufrido ciberataques y sabotajes.
- Las autoridades investigan si estos episodios forman parte de una estrategia de guerra híbrida, aunque todavía no existe una atribución común y demostrada para todos los incidentes.
Europa atraviesa una sucesión de episodios que están poniendo a prueba sus sistemas de seguridad y la capacidad de respuesta de las instituciones. En los últimos días, las amenazas de bomba han obligado a activar protocolos de emergencia en centros educativos, aeropuertos y medios de comunicación, mientras los ataques informáticos han afectado a infraestructuras y servicios de distintos países.
La coincidencia de estos acontecimientos ha reavivado el debate sobre la llamada guerra híbrida: una forma de presión que no necesita una invasión militar para provocar daños, sino que utiliza herramientas digitales, sabotajes, desinformación y acciones destinadas a generar miedo, desconfianza y desestabilización.
Sin embargo, hay una cuestión fundamental: que varios incidentes se produzcan en un mismo periodo no demuestra por sí solo que todos estén relacionados ni que respondan a las órdenes de un mismo país.
Miles de colegios europeos reciben falsas amenazas de bomba
Uno de los episodios más llamativos se ha producido en Italia, donde miles de centros educativos recibieron correos electrónicos que advertían de la supuesta presencia de explosivos.
El miércoles 11 de noviembre, alrededor de 6.300 colegios italianos recibieron amenazas. La situación provocó evacuaciones, cierres temporales y escenas de preocupación entre familias que acudieron a recoger a sus hijos.
La oleada también alcanzó a centros educativos de Irlanda, Irlanda del Norte y Escocia. En estos países se recibieron mensajes similares, aunque las autoridades no consideraron necesario cerrar todos los centros afectados.
Al día siguiente volvieron a producirse nuevos avisos en Italia. Más de 3.700 colegios recibieron amenazas, aunque esta vez solo 77 fueron evacuados, según los datos difundidos por Reuters.
En las inspecciones realizadas no se encontraron explosivos en los centros afectados por estas falsas amenazas.
Los mensajes presentaban elementos repetidos y algunos estaban firmados con el nombre de un supuesto remitente, Mikhail Andropov. Los investigadores no han confirmado que esa identidad corresponda a una persona real ni que permita identificar a los responsables.
El impacto, no obstante, fue real: familias alarmadas, clases interrumpidas, policías movilizados y miles de estudiantes afectados.
Las amenazas también han alterado vuelos y aeropuertos
Los aviones comerciales se han convertido en otro de los objetivos de esta oleada de avisos.
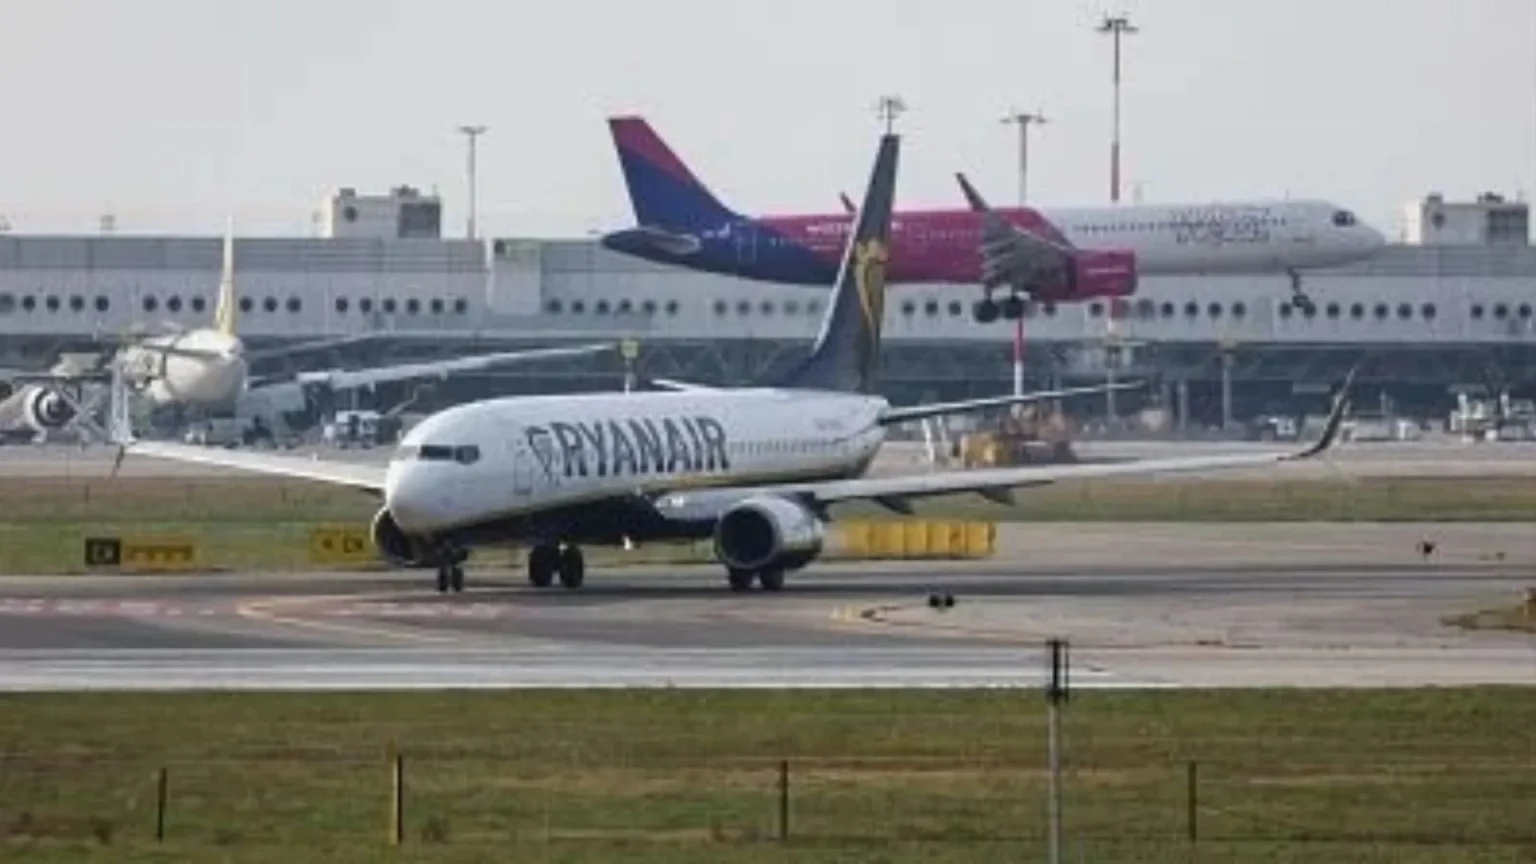
Durante los primeros días de noviembre, más de una veintena de amenazas falsas afectaron a decenas de vuelos europeos. Algunos aviones tuvieron que cambiar su destino, otros permanecieron en tierra y varios aeropuertos activaron sus protocolos de seguridad.
Las comunicaciones obligaron a las tripulaciones y a los responsables aeroportuarios a actuar como si existiera un riesgo real hasta completar las comprobaciones correspondientes.
Este tipo de amenazas puede provocar importantes consecuencias sin necesidad de que exista ningún explosivo: basta con que una comunicación parezca creíble para obligar a desviar un avión, evacuar pasajeros, cerrar instalaciones o movilizar equipos especializados.
Las aerolíneas han advertido de la necesidad de coordinar la respuesta entre los distintos países europeos, ya que las amenazas pueden afectar a vuelos que atraviesan varias fronteras.
Supermercados y servicios esenciales, también bajo presión
La preocupación no se limita a las falsas amenazas de bomba. En paralelo, varios países europeos han sufrido ataques informáticos contra sistemas de refrigeración de supermercados.
En Francia, los ciberataques contra los sistemas que controlan las temperaturas de los equipos de refrigeración provocaron pérdidas económicas al comprometer productos almacenados.
La preocupación se extendió a otros países, con incidentes que afectaron a establecimientos de distintas cadenas y mercados europeos.
También se investigó un intento de ataque informático contra los sistemas de refrigeración de bancos de sangre franceses. El objetivo habría sido alterar la temperatura de las instalaciones para poner en riesgo las reservas, aunque la actuación no llegó a provocar las consecuencias que se pretendían.
El Gobierno francés ha señalado a la unidad cibernética de la Guardia Revolucionaria iraní como responsable de los ataques contra supermercados. Se trata de una atribución realizada por las autoridades francesas, no de una responsabilidad demostrada judicialmente ni de una prueba de que Irán esté detrás de todas las amenazas de bomba registradas en Europa.
¿Qué significa realmente una guerra híbrida?
La guerra híbrida es una estrategia que combina diferentes formas de presión para debilitar a un país sin necesidad de enfrentarse directamente a sus fuerzas armadas.
Puede incluir ataques informáticos, sabotajes contra infraestructuras, campañas de desinformación, manipulación de la opinión pública, amenazas falsas y acciones encubiertas.
Su principal ventaja para quienes la utilizan es que permite causar daños y generar inestabilidad sin que resulte sencillo identificar a los responsables o demostrar quién ha ordenado las operaciones.
Por ejemplo, una falsa amenaza de bomba puede paralizar un colegio o alterar el funcionamiento de un aeropuerto durante horas. Un ataque contra los sistemas de refrigeración puede provocar pérdidas económicas y poner en riesgo productos esenciales. Una campaña de mensajes falsos puede generar miedo y hacer que la población pierda confianza en las instituciones.
No hace falta que haya una bomba real para conseguir parte del objetivo: la interrupción de la actividad y la sensación de inseguridad ya producen efectos.
¿Está Rusia detrás de las amenazas? ¿Y qué papel tendría Irán?
Rusia aparece con frecuencia en las investigaciones y sospechas relacionadas con operaciones de desestabilización en Europa, especialmente por el contexto de la guerra de Ucrania y el apoyo de numerosos países europeos al Gobierno ucraniano.
Algunas autoridades y expertos consideran que las amenazas y sabotajes podrían formar parte de una estrategia para desgastar a los países europeos, poner a prueba sus sistemas de seguridad y generar división interna.
Irán también aparece en este escenario por las acusaciones francesas relacionadas con los ataques informáticos contra supermercados.
Pero no se debe confundir la existencia de sospechas con una atribución demostrada. Rusia ha rechazado las acusaciones de estar detrás de estos incidentes y las autoridades no han presentado una prueba pública que permita afirmar que Moscú dirige toda la oleada de amenazas. Tampoco existe una confirmación de que los avisos enviados a colegios, aerolíneas y otros organismos procedan de una única organización.
De hecho, el ministro italiano de Defensa ha advertido de que no todas las amenazas tienen por qué proceder de un Estado extranjero: algunas podrían ser obra de personas que buscan aprovechar el clima de tensión para generar miedo o conseguir notoriedad.
España también ha sufrido falsas alarmas
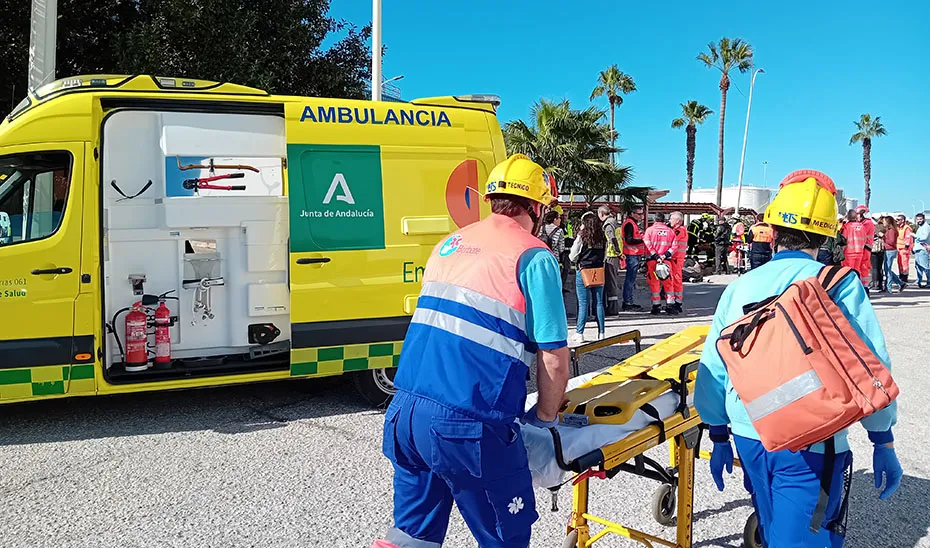
La sucesión de avisos ha tenido repercusión en España. En los últimos días se han registrado alertas por mochilas y maletas sospechosas en distintos puntos del país, con intervenciones policiales y activación de protocolos antiexplosivos.
Entre los episodios recientes figuran avisos en Sevilla, Madrid, Granada y otros municipios. En algunos casos, las inspecciones han permitido descartar la presencia de explosivos.
También se han producido incidentes que han obligado a acordonar espacios públicos y restringir temporalmente el acceso a determinadas zonas, como ocurrió con la maleta sospechosa localizada junto al colegio Reyes Católicos de Cádiz.
Es importante diferenciar estos avisos de los ataques informáticos detectados en otros países. Por ahora, no hay pruebas de que las alertas registradas en España formen parte de una misma operación internacional ni de que estén conectadas con los ciberataques a supermercados.
El objetivo puede ser generar miedo incluso cuando no existe una bomba
La principal preocupación de los expertos es que estas acciones consigan alterar la vida cotidiana de la población sin necesidad de provocar daños físicos directos.
Una amenaza falsa puede obligar a cerrar un colegio, paralizar una estación, desviar un avión o desplegar numerosos agentes. Repetida en distintos lugares, puede generar una sensación de inseguridad permanente y obligar a las administraciones a dedicar recursos cada vez mayores a comprobar avisos.
La dificultad está en responder sin caer en dos extremos: ignorar amenazas que podrían ser reales o permitir que cualquier aviso provoque una paralización desproporcionada de la actividad.
Por eso, las autoridades deben investigar cada comunicación y aplicar los protocolos de seguridad correspondientes, mientras los ciudadanos deben evitar difundir rumores o presentar como confirmado aquello que todavía está bajo investigación.
Europa se enfrenta así a un escenario complejo, en el que las amenazas digitales, los sabotajes y las falsas alarmas pueden tener consecuencias muy reales. La hipótesis de una campaña de guerra híbrida está sobre la mesa, pero identificar a sus responsables y demostrar qué incidentes están conectados sigue siendo uno de los principales retos de las investigaciones.
Europa atraviesa una sucesión de episodios que están poniendo a prueba sus sistemas de seguridad y la capacidad de respuesta de las instituciones. En los últimos días, las amenazas de bomba han obligado a activar protocolos de emergencia en centros educativos, aeropuertos y medios de comunicación, mientras los ataques informáticos han afectado a infraestructuras y servicios de distintos países.
La coincidencia de estos acontecimientos ha reavivado el debate sobre la llamada guerra híbrida: una forma de presión que no necesita una invasión militar para provocar daños, sino que utiliza herramientas digitales, sabotajes, desinformación y acciones destinadas a generar miedo, desconfianza y desestabilización.
Sin embargo, hay una cuestión fundamental: que varios incidentes se produzcan en un mismo periodo no demuestra por sí solo que todos estén relacionados ni que respondan a las órdenes de un mismo país.
Miles de colegios europeos reciben falsas amenazas de bomba
Uno de los episodios más llamativos se ha producido en Italia, donde miles de centros educativos recibieron correos electrónicos que advertían de la supuesta presencia de explosivos.
El miércoles 11 de noviembre, alrededor de 6.300 colegios italianos recibieron amenazas. La situación provocó evacuaciones, cierres temporales y escenas de preocupación entre familias que acudieron a recoger a sus hijos.
La oleada también alcanzó a centros educativos de Irlanda, Irlanda del Norte y Escocia. En estos países se recibieron mensajes similares, aunque las autoridades no consideraron necesario cerrar todos los centros afectados.
Al día siguiente volvieron a producirse nuevos avisos en Italia. Más de 3.700 colegios recibieron amenazas, aunque esta vez solo 77 fueron evacuados, según los datos difundidos por Reuters.
En las inspecciones realizadas no se encontraron explosivos en los centros afectados por estas falsas amenazas.
Los mensajes presentaban elementos repetidos y algunos estaban firmados con el nombre de un supuesto remitente, Mikhail Andropov. Los investigadores no han confirmado que esa identidad corresponda a una persona real ni que permita identificar a los responsables.
El impacto, no obstante, fue real: familias alarmadas, clases interrumpidas, policías movilizados y miles de estudiantes afectados.
Las amenazas también han alterado vuelos y aeropuertos
Los aviones comerciales se han convertido en otro de los objetivos de esta oleada de avisos.
Durante los primeros días de noviembre, más de una veintena de amenazas falsas afectaron a decenas de vuelos europeos. Algunos aviones tuvieron que cambiar su destino, otros permanecieron en tierra y varios aeropuertos activaron sus protocolos de seguridad.
Las comunicaciones obligaron a las tripulaciones y a los responsables aeroportuarios a actuar como si existiera un riesgo real hasta completar las comprobaciones correspondientes.
Este tipo de amenazas puede provocar importantes consecuencias sin necesidad de que exista ningún explosivo: basta con que una comunicación parezca creíble para obligar a desviar un avión, evacuar pasajeros, cerrar instalaciones o movilizar equipos especializados.
Las aerolíneas han advertido de la necesidad de coordinar la respuesta entre los distintos países europeos, ya que las amenazas pueden afectar a vuelos que atraviesan varias fronteras.
Supermercados y servicios esenciales, también bajo presión
La preocupación no se limita a las falsas amenazas de bomba. En paralelo, varios países europeos han sufrido ataques informáticos contra sistemas de refrigeración de supermercados.
En Francia, los ciberataques contra los sistemas que controlan las temperaturas de los equipos de refrigeración provocaron pérdidas económicas al comprometer productos almacenados.
La preocupación se extendió a otros países, con incidentes que afectaron a establecimientos de distintas cadenas y mercados europeos.
También se investigó un intento de ataque informático contra los sistemas de refrigeración de bancos de sangre franceses. El objetivo habría sido alterar la temperatura de las instalaciones para poner en riesgo las reservas, aunque la actuación no llegó a provocar las consecuencias que se pretendían.
El Gobierno francés ha señalado a la unidad cibernética de la Guardia Revolucionaria iraní como responsable de los ataques contra supermercados. Se trata de una atribución realizada por las autoridades francesas, no de una responsabilidad demostrada judicialmente ni de una prueba de que Irán esté detrás de todas las amenazas de bomba registradas en Europa.
¿Qué significa realmente una guerra híbrida?
La guerra híbrida es una estrategia que combina diferentes formas de presión para debilitar a un país sin necesidad de enfrentarse directamente a sus fuerzas armadas.
Puede incluir ataques informáticos, sabotajes contra infraestructuras, campañas de desinformación, manipulación de la opinión pública, amenazas falsas y acciones encubiertas.
Su principal ventaja para quienes la utilizan es que permite causar daños y generar inestabilidad sin que resulte sencillo identificar a los responsables o demostrar quién ha ordenado las operaciones.
Por ejemplo, una falsa amenaza de bomba puede paralizar un colegio o alterar el funcionamiento de un aeropuerto durante horas. Un ataque contra los sistemas de refrigeración puede provocar pérdidas económicas y poner en riesgo productos esenciales. Una campaña de mensajes falsos puede generar miedo y hacer que la población pierda confianza en las instituciones.
No hace falta que haya una bomba real para conseguir parte del objetivo: la interrupción de la actividad y la sensación de inseguridad ya producen efectos.
¿Está Rusia detrás de las amenazas? ¿Y qué papel tendría Irán?
Rusia aparece con frecuencia en las investigaciones y sospechas relacionadas con operaciones de desestabilización en Europa, especialmente por el contexto de la guerra de Ucrania y el apoyo de numerosos países europeos al Gobierno ucraniano.
Algunas autoridades y expertos consideran que las amenazas y sabotajes podrían formar parte de una estrategia para desgastar a los países europeos, poner a prueba sus sistemas de seguridad y generar división interna.
Irán también aparece en este escenario por las acusaciones francesas relacionadas con los ataques informáticos contra supermercados.
Pero no se debe confundir la existencia de sospechas con una atribución demostrada. Rusia ha rechazado las acusaciones de estar detrás de estos incidentes y las autoridades no han presentado una prueba pública que permita afirmar que Moscú dirige toda la oleada de amenazas. Tampoco existe una confirmación de que los avisos enviados a colegios, aerolíneas y otros organismos procedan de una única organización.
De hecho, el ministro italiano de Defensa ha advertido de que no todas las amenazas tienen por qué proceder de un Estado extranjero: algunas podrían ser obra de personas que buscan aprovechar el clima de tensión para generar miedo o conseguir notoriedad.
España también ha sufrido falsas alarmas
La sucesión de avisos ha tenido repercusión en España. En los últimos días se han registrado alertas por mochilas y maletas sospechosas en distintos puntos del país, con intervenciones policiales y activación de protocolos antiexplosivos.
Entre los episodios recientes figuran avisos en Sevilla, Madrid, Granada y otros municipios. En algunos casos, las inspecciones han permitido descartar la presencia de explosivos.
También se han producido incidentes que han obligado a acordonar espacios públicos y restringir temporalmente el acceso a determinadas zonas, como ocurrió con la maleta sospechosa localizada junto al colegio Reyes Católicos de Cádiz.
Es importante diferenciar estos avisos de los ataques informáticos detectados en otros países. Por ahora, no hay pruebas de que las alertas registradas en España formen parte de una misma operación internacional ni de que estén conectadas con los ciberataques a supermercados.
El objetivo puede ser generar miedo incluso cuando no existe una bomba
La principal preocupación de los expertos es que estas acciones consigan alterar la vida cotidiana de la población sin necesidad de provocar daños físicos directos.
Una amenaza falsa puede obligar a cerrar un colegio, paralizar una estación, desviar un avión o desplegar numerosos agentes. Repetida en distintos lugares, puede generar una sensación de inseguridad permanente y obligar a las administraciones a dedicar recursos cada vez mayores a comprobar avisos.
La dificultad está en responder sin caer en dos extremos: ignorar amenazas que podrían ser reales o permitir que cualquier aviso provoque una paralización desproporcionada de la actividad.
Por eso, las autoridades deben investigar cada comunicación y aplicar los protocolos de seguridad correspondientes, mientras los ciudadanos deben evitar difundir rumores o presentar como confirmado aquello que todavía está bajo investigación.
Europa se enfrenta así a un escenario complejo, en el que las amenazas digitales, los sabotajes y las falsas alarmas pueden tener consecuencias muy reales. La hipótesis de una campaña de guerra híbrida está sobre la mesa, pero identificar a sus responsables y demostrar qué incidentes están conectados sigue siendo uno de los principales retos de las investigaciones.