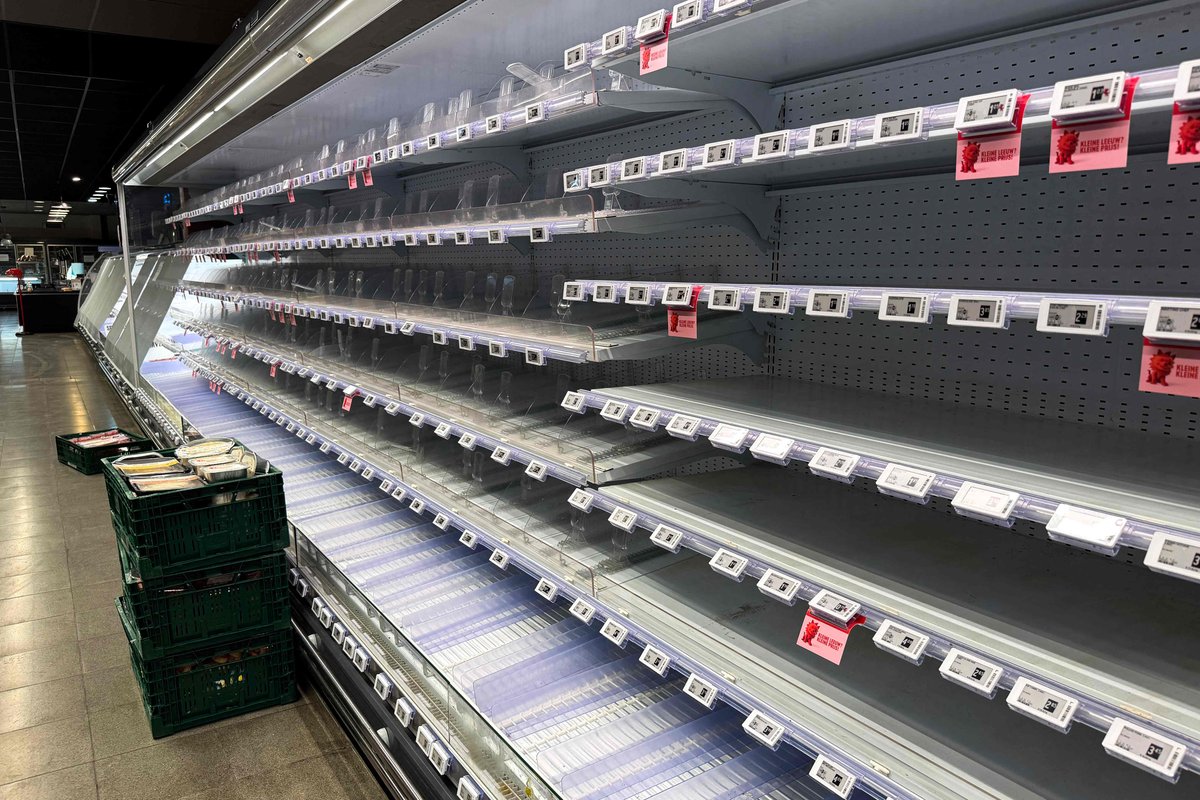
- Una oleada de ataques informáticos ha manipulado los sistemas de refrigeración de establecimientos de varios países europeos, elevando la temperatura de congeladores hasta los 50 grados y obligando a retirar miles de kilos de alimentos.
- Aunque no se han confirmado supermercados españoles afectados por esta campaña, los expertos advierten de que los pequeños comercios también pueden convertirse en objetivos y reclaman revisar los equipos conectados a Internet.
Los supermercados europeos se enfrentan a una amenaza que va mucho más allá del robo de datos o del bloqueo de sistemas informáticos. Los últimos ciberataques registrados en distintos países han demostrado que una intrusión digital puede tener consecuencias físicas y económicas directas: alterar a distancia la temperatura de frigoríficos y congeladores, romper la cadena de frío y provocar que toneladas de alimentos tengan que terminar en la basura.
España no ha comunicado, por el momento, establecimientos afectados por esta última oleada de ataques. Sin embargo, los especialistas en ciberseguridad advierten de que el país no está completamente protegido frente a este tipo de incidentes. La preocupación no se limita a las grandes cadenas de distribución. Los negocios independientes, como carnicerías, fruterías y pequeñas tiendas de alimentación, también pueden disponer de sistemas de refrigeración conectados a Internet que, si no están correctamente protegidos, podrían convertirse en una puerta de entrada para los ciberdelincuentes.
La advertencia llega después de que establecimientos de varios países europeos hayan sufrido manipulaciones de sus instalaciones frigoríficas. Los atacantes consiguieron modificar los parámetros de funcionamiento de los equipos y elevar las temperaturas durante la noche, cuando los establecimientos permanecían cerrados. En algunos casos, los congeladores alcanzaron los 50 grados centígrados, una temperatura incompatible con la conservación de los productos que almacenaban.
El resultado fue la pérdida de importantes cantidades de alimentos y la necesidad de retirar mercancía que había quedado expuesta a temperaturas inadecuadas. La situación ha obligado a las empresas afectadas a revisar sus sistemas y acelerar las medidas de protección para impedir que vuelvan a producirse episodios similares.
Los pequeños comercios también están expuestos
Uno de los aspectos que más preocupa a los especialistas es que la amenaza no afecta exclusivamente a las grandes superficies. Los sistemas de control de temperatura utilizados en establecimientos comerciales pueden encontrarse también en negocios de dimensiones reducidas.
Las carnicerías, fruterías, pescaderías y tiendas de alimentación trabajan con productos perecederos que necesitan condiciones específicas de conservación. Una avería grave o una manipulación maliciosa de los sistemas frigoríficos puede comprometer buena parte de sus existencias en pocas horas.
Desde la empresa de ciberseguridad Stoïk se ha advertido de que los establecimientos independientes pueden ser especialmente vulnerables. Sus responsables señalan que una sola noche sin refrigeración adecuada puede poner en riesgo todo el inventario de un pequeño comercio, cuyos márgenes económicos suelen ser más ajustados que los de una gran cadena.
La consecuencia de un ataque de estas características no se limita al coste de reparar los equipos. También puede suponer la pérdida de mercancía, la interrupción temporal de la actividad y un perjuicio económico importante para el propietario.
Además, la misma tecnología de control y monitorización puede encontrarse en otros sectores que necesitan conservar productos o mantener instalaciones en condiciones determinadas. Farmacias, hospitales, empresas de restauración y operadores logísticos también utilizan equipos de refrigeración cuyo funcionamiento puede depender de sistemas digitales.
Por este motivo, los expertos insisten en que la seguridad informática debe contemplarse como parte de la protección de las instalaciones físicas y no únicamente como una cuestión relacionada con ordenadores, teléfonos o bases de datos.
Una segunda oleada de ataques en Europa
La preocupación actual tiene su origen en una serie de incidentes que se han repetido en diferentes países europeos en un periodo de pocas semanas.
El primer episodio de gran alcance se registró en Francia durante la noche del 11 al 12 de octubre. Diversos supermercados sufrieron alteraciones en sus instalaciones de refrigeración, lo que obligó a retirar alimentos que habían perdido las condiciones adecuadas de conservación.
Tres semanas después se produjo una nueva oleada. Durante la madrugada del 2 de noviembre, establecimientos de países como Bélgica, Países Bajos, Suecia, Luxemburgo, Irlanda, Estonia y Finlandia notificaron problemas en sus sistemas frigoríficos.
En los Países Bajos se comunicaron incidencias en al menos 17 carnicerías y tiendas de barrio. En Suecia, establecimientos de cadenas de distribución tuvieron que retirar productos después de detectar que la temperatura de sus congeladores había aumentado de forma anómala.
Uno de los casos más llamativos se produjo en una tienda de la cadena ICA, donde la configuración de los equipos llegó a situarse en torno a los 50 grados centígrados. La imposibilidad de modificar los parámetros obligó a desechar alimentos congelados.
En Bélgica también se notificaron establecimientos afectados. Carrefour comunicó incidencias en 15 tiendas, mientras que otras compañías tuvieron que revisar sus instalaciones y adoptar medidas para proteger las existencias.
Algunos grupos empresariales recurrieron a camiones refrigerados para intentar conservar los productos mientras se revisaban los sistemas. Otros optaron por desconectar determinados equipos de las redes externas y comprobar sus configuraciones.
La repetición de los ataques ha elevado la preocupación entre las empresas del sector, que han tenido que acelerar las revisiones técnicas para reducir el riesgo de nuevas manipulaciones.
Cómo consiguieron alterar la temperatura de los congeladores
El funcionamiento de muchos sistemas de refrigeración comercial depende de controladores electrónicos que permiten regular la temperatura, supervisar el funcionamiento de las instalaciones y modificar determinados parámetros a distancia.
Esta tecnología facilita el trabajo de mantenimiento y permite que los técnicos puedan comprobar el estado de los equipos sin tener que desplazarse continuamente a cada establecimiento. Sin embargo, cuando los dispositivos quedan expuestos directamente a Internet o utilizan configuraciones de seguridad deficientes, pueden convertirse en objetivos de ataques informáticos.
Las investigaciones y análisis técnicos publicados sobre los incidentes apuntan a que los atacantes aprovecharon sistemas de control accesibles desde redes externas. En determinados equipos se habrían encontrado configuraciones inseguras, contraseñas predeterminadas o programas internos que no estaban actualizados.
No se ha confirmado públicamente la identidad de los responsables de los ataques ni existe una atribución fiable que permita vincularlos con un grupo concreto o con un país.
Los especialistas también han advertido de que no todos los incidentes tienen por qué responder exactamente al mismo procedimiento técnico. La investigación de cada caso debe determinar qué vulnerabilidad se aprovechó y cómo consiguieron los atacantes modificar los parámetros de funcionamiento.
Entre los fabricantes de controladores relacionados con los sistemas de refrigeración analizados figuran Danfoss, Copeland y Dixell. Son tecnologías utilizadas en instalaciones comerciales e industriales de distintos países.
La existencia de equipos de estas marcas no significa que todos sean vulnerables. El riesgo depende de factores como el modelo, la configuración, las actualizaciones instaladas y las medidas de protección de las conexiones.
España aparece entre los países con interfaces expuestas
Aunque no se han confirmado establecimientos españoles afectados por esta última oleada, los datos sobre dispositivos accesibles desde Internet han despertado preocupación entre los especialistas.
Según los datos de exposición recopilados por Check Point citados en la información publicada sobre los ataques, España concentra el 8,4% de las interfaces expuestas identificadas a escala mundial. Francia representa el 31,2%, Estados Unidos el 8,6% y Bélgica el 7,5%.
Es importante interpretar correctamente estas cifras: no significan que el 8,4% de los frigoríficos españoles sean vulnerables ni que ese porcentaje de los supermercados nacionales pueda ser hackeado. Representan la proporción de interfaces identificadas en España respecto al total mundial de interfaces expuestas detectadas.
También se han difundido estimaciones de alrededor de 300 equipos de refrigeración accesibles desde Internet en España. El analista de redes Marcelino Madrigal ha advertido de su existencia, aunque ha insistido en que estar expuesto no equivale necesariamente a ser vulnerable.
Para comprobar si un dispositivo puede ser atacado habría que conocer sus características técnicas, su versión de software y la configuración de seguridad. La mera accesibilidad desde Internet no demuestra que exista una vulnerabilidad aprovechable.
La advertencia, por tanto, no implica que esos equipos hayan sido comprometidos ni que sus propietarios hayan sufrido una intrusión. Sí pone de manifiesto la necesidad de revisar las instalaciones y evitar que los sistemas de control permanezcan accesibles sin las protecciones necesarias.
Por qué España podría estar mejor protegida
El sector de la distribución alimentaria español ha señalado que sus instalaciones mantienen importantes medidas de seguridad y que el control remoto centralizado de los sistemas frigoríficos mediante proveedores externos es menos habitual que en otros mercados europeos.
La descentralización de las instalaciones constituye una barrera que puede limitar el alcance de una intrusión. Si los sistemas de distintos establecimientos no dependen de una misma estructura centralizada, un ataque contra un equipo concreto tiene más dificultades para extenderse simultáneamente a toda una red comercial.
Las fuentes del sector también destacan la separación entre las redes internas de los supermercados y los sistemas externos utilizados por proveedores o servicios de mantenimiento.
A estas medidas se suma la inversión en modernización tecnológica. La distribución alimentaria española destina importantes recursos a la apertura de establecimientos, reformas y actualización de instalaciones, una parte de las cuales incluye sistemas de refrigeración y control más modernos.
Según los datos recogidos en el sector, alrededor de 3.000 millones de euros anuales se movilizan en aperturas y reformas comerciales. Entre 2020 y 2025, más de 10.500 supermercados fueron inaugurados o sometidos a una reforma integral.
Estas circunstancias pueden ayudar a explicar por qué no se han comunicado incidentes equivalentes en las cadenas españolas durante esta última oleada. Sin embargo, los expertos advierten de que la ausencia de ataques confirmados no garantiza que el país esté libre de riesgos.
La descentralización reduce el posible alcance de determinadas intrusiones, pero no sustituye la necesidad de mantener protegidos todos los dispositivos conectados.
Las medidas que deben adoptar los comercios
Los especialistas recomiendan revisar de forma prioritaria los sistemas de refrigeración que permiten el control remoto de las temperaturas.
Una de las principales medidas consiste en evitar que los controladores frigoríficos estén conectados directamente a Internet. El acceso de los técnicos debe realizarse mediante conexiones protegidas y sistemas de autenticación adecuados.
También resulta fundamental modificar las contraseñas predeterminadas, utilizar claves robustas y comprobar que los equipos disponen de las últimas actualizaciones de seguridad proporcionadas por sus fabricantes.
Los establecimientos deben revisar igualmente qué dispositivos tienen acceso a sus instalaciones y limitar las conexiones únicamente a los servicios que realmente necesitan. La segmentación de las redes permite reducir las posibilidades de que un problema en un equipo afecte al resto de los sistemas.
Otra recomendación consiste en comprobar periódicamente las temperaturas de manera independiente, especialmente mientras se realizan trabajos de mantenimiento o se revisan los sistemas de control remoto.
Stoïk ha recomendado a los comercios desconectar temporalmente la monitorización remota cuando exista una exposición que no esté suficientemente protegida y mantener una supervisión presencial de las temperaturas hasta que los equipos hayan sido revisados.
Los fabricantes también aconsejan comprobar si los modelos instalados siguen recibiendo soporte técnico. Algunos dispositivos antiguos pueden utilizar versiones de software que ya no cuentan con actualizaciones de seguridad, lo que aumenta el riesgo de que permanezcan expuestos a vulnerabilidades conocidas.
Un problema que afecta a la seguridad alimentaria y a la economía
La manipulación de los sistemas frigoríficos demuestra que los ciberataques pueden tener consecuencias que van más allá del funcionamiento de los servicios digitales.
Cuando se altera la temperatura de una instalación, el problema afecta directamente a la conservación de los alimentos. La ruptura de la cadena de frío puede obligar a retirar productos y generar pérdidas económicas, además de plantear riesgos relacionados con la seguridad alimentaria.
En una gran cadena, un incidente que afecte a numerosos establecimientos puede provocar importantes pérdidas y problemas de abastecimiento. En un pequeño comercio, el impacto puede ser todavía más difícil de asumir, porque la pérdida de buena parte del género puede comprometer su actividad diaria.
El riesgo tampoco se limita a los supermercados. Los sistemas de refrigeración se utilizan en centros sanitarios, farmacias, instalaciones logísticas y empresas de alimentación, donde una alteración de la temperatura puede tener consecuencias especialmente delicadas.
En España, el Instituto Nacional de Ciberseguridad (INCIBE) gestionó 401 incidentes relacionados con operadores esenciales e importantes durante 2025, frente a los 341 registrados el año anterior, según los datos citados en el análisis de la situación. La cifra supone un incremento del 18%.
El escenario obliga a reforzar la protección de los sistemas que controlan instalaciones físicas y que, hasta hace pocos años, no siempre recibían la misma atención que los equipos informáticos convencionales.
La conclusión de los especialistas es clara: ningún establecimiento debe considerar que está protegido únicamente porque no haya sufrido todavía un ataque. La revisión de los dispositivos, la actualización de los programas y el control de los accesos remotos son medidas esenciales para evitar que un problema informático termine convirtiéndose en una pérdida de alimentos y en un grave perjuicio económico.